چرا امنیت باید از مرحله طراحی نرمافزار آغاز شود؟
نگاهی عملی به امنیت در چرخه توسعه محصولات سازمانی.
- امنیت
- نرمافزار
- توسعه امن
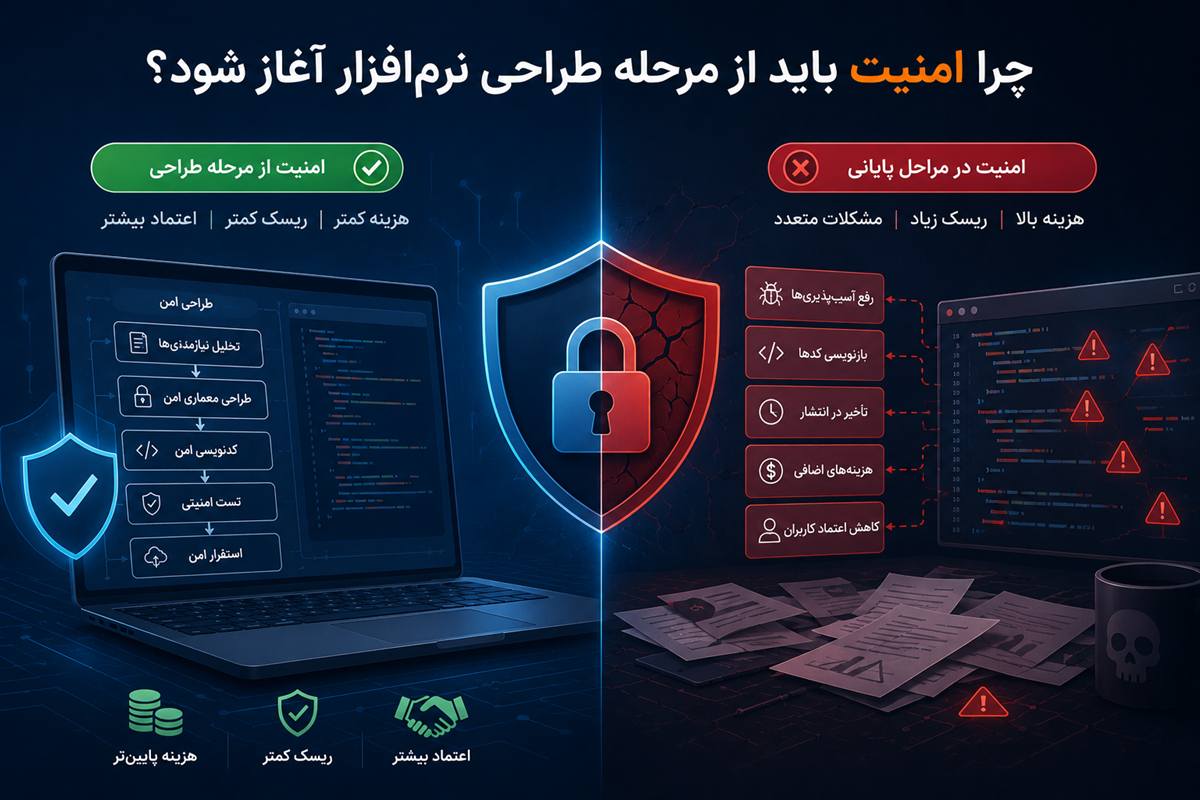
در بسیاری از پروژههای نرمافزاری سازمانی، امنیت در پایان کار و پیش از تحویل بررسی میشود؛ یک تست نفوذ، چند اصلاح سریع و انتشار. مشکل این است که بیشتر آسیبپذیریهای جدی ریشه در تصمیمهای معماری دارند، نه در چند خط کد. وقتی معماری غلط باشد، اصلاح آن در انتهای پروژه گران و گاهی ناممکن است.
امنیت از طراحی یعنی چه؟
رویکرد Security by Design یعنی از روز اول، کنار نیازمندیهای کارکردی، نیازمندیهای امنیتی هم نوشته شود: چه کسی به چه دادهای دسترسی دارد، داده حساس کجا نگهداری میشود، چه رخدادهایی باید ثبت شوند و اگر یک بخش از سیستم نفوذ شد، دامنه خسارت تا کجا گسترش مییابد.
چهار اصل کلیدی
- مدلسازی تهدید: پیش از کدنویسی، مسیرهای حمله محتمل (مثل دسترسی غیرمجاز، تزریق، نشت داده) روی نمودار معماری مشخص و برای هر کدام کنترل تعریف میشود.
- حداقل دسترسی: هر کاربر، سرویس و حساب پایگاهداده فقط همان مجوزی را دارد که برای کارش لازم است؛ نه بیشتر.
- مدیریت راز: رمزها، کلیدهای API و رشتههای اتصال هرگز داخل کد یا مخزن Git قرار نمیگیرند و در محل امن با چرخش دورهای نگهداری میشوند.
- ثبت و پایش: ورود، تغییر سطح دسترسی و عملیات حساس با جزئیات کافی لاگ میشود تا در صورت رخداد، مسیر قابل پیگیری باشد.
هزینه دیر رسیدن به امنیت
اصلاح یک نقص امنیتی در مرحله طراحی معمولاً به چند ساعت جلسه نیاز دارد؛ همان نقص پس از استقرار ممکن است بازنویسی ماژول، مهاجرت داده و توقف سرویس را به دنبال داشته باشد. برای سازمانهایی که با داده مالی، سلامت یا اطلاعات مشتری کار میکنند، هزینه نشت داده و آسیب به اعتبار بسیار بیشتر از هزینه طراحی درست است.
در عمل چه کنیم؟
- در جلسه تحلیل نیازمندی، فهرست دادههای حساس و نقشهای کاربری را مشخص کنید.
- برای هر ماژول، تهدیدهای اصلی و کنترلهای متناظر را مستند کنید.
- بازبینی کد (Code Review) را با چکلیست امنیتی انجام دهید و وابستگیها را بهطور منظم بهروزرسانی کنید.
- تست امنیتی را به خط تولید (CI) اضافه کنید تا هر نسخه پیش از انتشار بررسی شود.
در نیک راهکار، امنیت بخشی از معماری هر نرمافزار سازمانی است؛ از CRM و ERP تا سامانههای تحت وب. اگر در حال برنامهریزی پروژه جدیدی هستید، پیش از شروع کدنویسی یک جلسه ارزیابی امنیتی معماری با تیم ما هماهنگ کنید.
آخرین بازنگری محتوا: ۱۷ مهر ۱۴۰۵