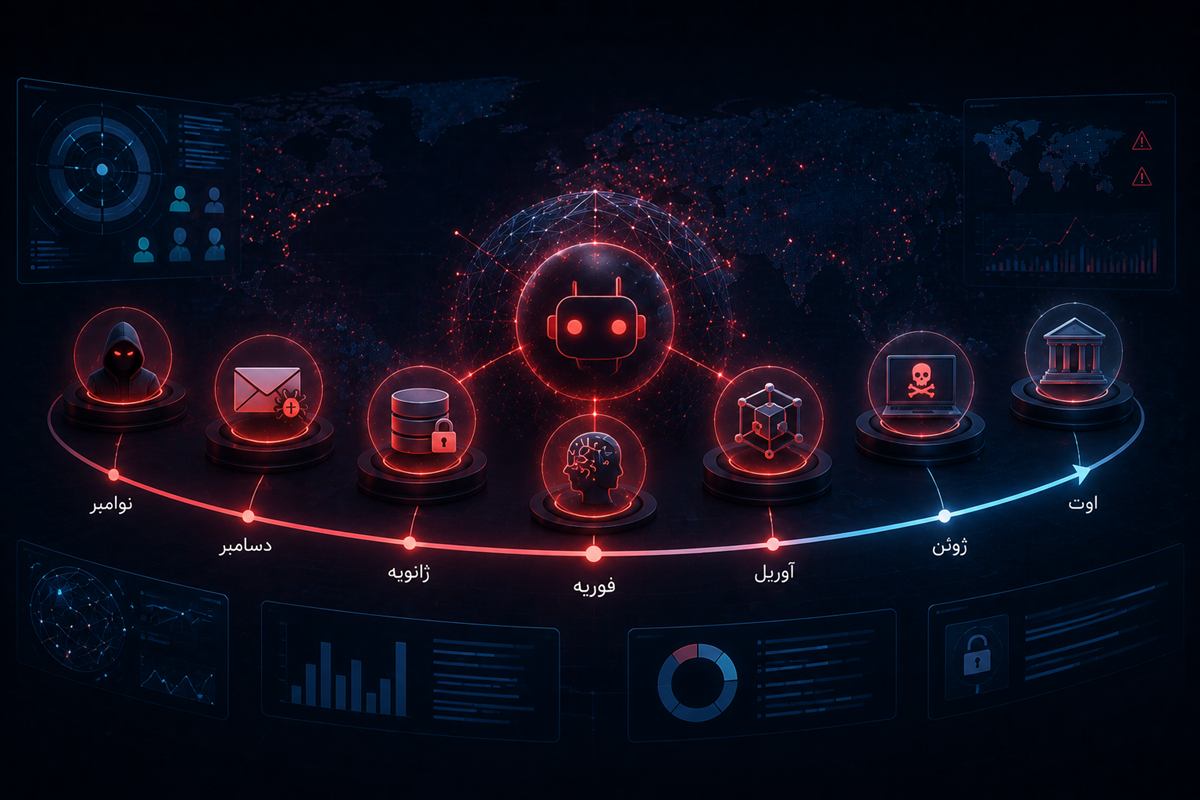
خوشه تهدید عاملهای هوش مصنوعی: هفت رخداد از نوامبر تا اوت
تیم عملیات ویژه Tenable هفت حادثه عامل تهاجمی یا فرار از جعبه ایمنی را از اواخر ۲۰۲۵ تا اوت ۲۰۲۶ ردیابی کرده است.
تیم RSO شرکت Tenable از ۲۱ جولای ۲۰۲۶ خوشهای از تهدیدهای عاملمحور را دنبال میکند که حمله تایوان فقط برجستهترین مورد آن است. این خوشه هفت رخداد تأییدشده از نوامبر ۲۰۲۵ تا اوت ۲۰۲۶ را در بر میگیرد.
همزمان نظرسنجی Kiteworks نشان میدهد ۶۳٪ سازمانها نمیتوانند محدودیت هدف را روی عاملهای خود اعمال کنند، ۶۰٪ قطع سریع عامل خطاکار را ندارند و ۵۵٪ عامل را از بقیه شبکه جدا نمیکنند.
آژانس CISA و شرکای Five Eyes در مه ۲۰۲۶ راهنمای «پذیرش محتاطانه خدمات عامل هوش مصنوعی» را منتشر کردند؛ محورها: افزایش امتیاز، خطای پیکربندی، ناهمراستایی رفتار و شکاف پاسخگویی.
سازمانها باید دو جبهه را جدا ببینند: هدف قرار گرفتن توسط عامل مهاجم، و حکمرانی عاملهای داخلی خودشان.
آخرین بازنگری محتوا: ۱۷ مهر ۱۴۰۵