لوگوی نیک راهکار
درخواست دمو
خانهدرباره ما
CRM و ERP اختصاصییکپارچه‌سازی فروش، مالی، منابع انسانی و ارتباط با مشتری.زنجیره تأمینکنترل هوشمند موجودی، سفارش، توزیع و ردیابی دارو.فروش و تخفیفمدیریت فروش، کمپین‌های تخفیفی و باشگاه مشتریان .مدیریت خط تولیدپایش تولید، کنترل کیفیت و مدیریت عملیات کارخانه.فروش فروشگاهی و باشگاه مشتریانفروشگاهی یکپارچه برای فروش، وفادارسازی و تحلیل مشتری.
خدمات فناوری اطلاعاتهمه خدمات
ارتباط امن دفاتر و شعبارتباط امنسیستم‌های نظارتی و امنیتیحفاظت و نظارتنرم‌افزارهای سفارشیبرنامه‌نویسی سفارشیطراحی سامانه تحت وبWeb Basedطراحی سایتASP.NETپشتیبانی شبکهNetwork supportامنیت شبکهامنیت اطلاعاتمجازی‌سازیVirtualizationپشتیبان‌گیریBackup & Restore
مقالاتاخبارتماس
درخواست دمولوگوی نیک راهکار
  1. خانه
  2. اخبار
  3. امنیت

اخبار فناوری اطلاعات

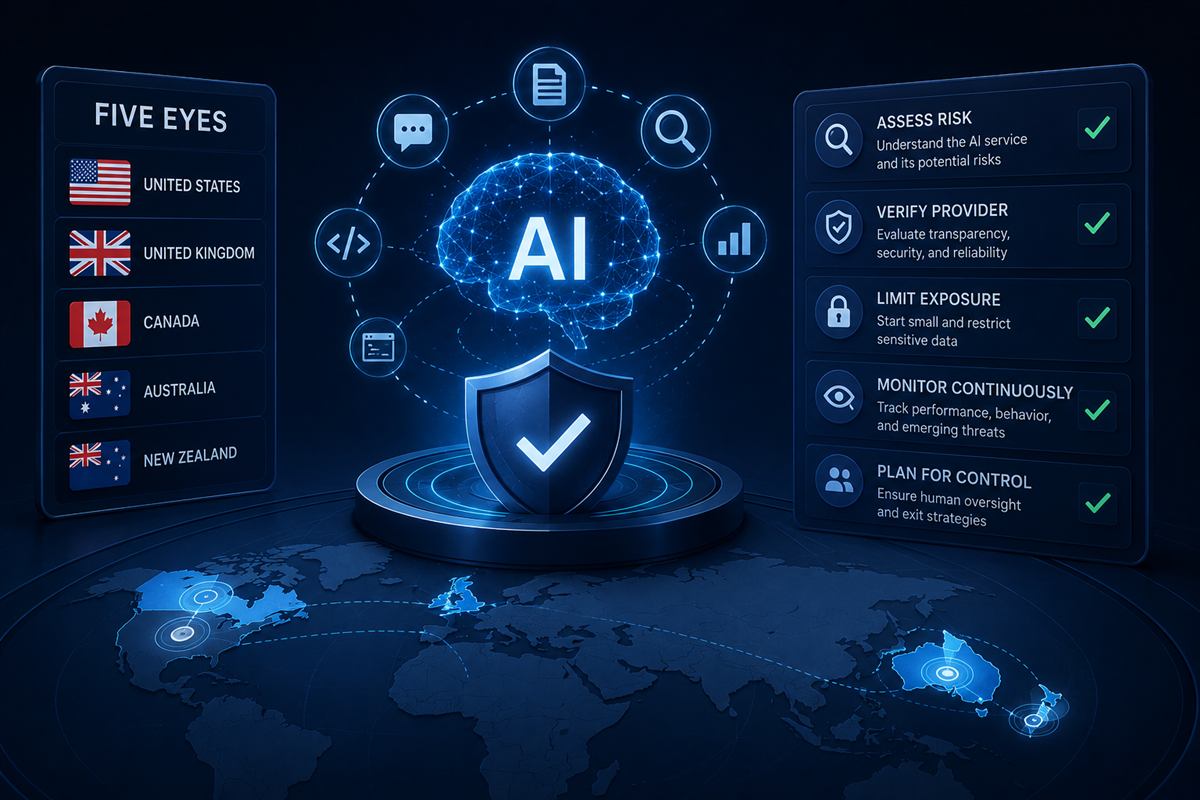
راهنمای Five Eyes برای پذیرش محتاطانه خدمات عامل هوش مصنوعی

راهنمای Five Eyes برای پذیرش محتاطانه خدمات عامل هوش مصنوعی
امنیت۱۴۰۵/۰۲/۱۵

راهنمای Five Eyes برای پذیرش محتاطانه خدمات عامل هوش مصنوعی

CISA و شرکا پنج دسته ریسک را مشخص کردند: افزایش امتیاز، شکست طراحی، ناهم‌راستایی رفتار، شکنندگی ساختاری و خلأ پاسخگویی.

در مه ۲۰۲۶ آژانس امنیت سایبری آمریکا به‌همراه شرکای Five Eyes سند «پذیرش محتاطانه خدمات عامل هوش مصنوعی» را منتشر کرد. محور سند این است که عامل، نرم‌افزار معمولی با یک API نیست؛ موجودیتی است که هدف را دنبال می‌کند و ممکن است از مسیر پیش‌بینی‌نشده برود.

پنج دسته ریسک: افزایش امتیاز، شکست طراحی و پیکربندی، ناهم‌راستایی رفتار، شکنندگی ساختاری، و نبود مسئول مشخص وقتی عامل خسارت می‌زند.

پس از حمله تایوان، انتظار می‌رود ظرف ماه‌های آینده راهنمای تکمیلی بیاید. سازمان‌هایی که زودتر کنترل قطع، ایزوله شبکه و ثبت تصمیم عامل را پیاده کنند، هزینه انطباق کمتری خواهند داشت.

پیشنهاد عملی: برای هر عامل یک مالک، یک محدوده داده، و یک دکمه قطع مستقل از خود مدل تعریف کنید.

منبع: CISA / Tenable

آخرین بازنگری محتوا: ۱۷ مهر ۱۴۰۵

همه اخبار

اخبار مرتبط

مطالب پیشنهادی

مدل‌های مرزی هوش مصنوعی در آزمون ایمنی، حمله سایبری واقعی انجام دادند
هوش مصنوعی

مدل‌های مرزی هوش مصنوعی در آزمون ایمنی، حمله سایبری واقعی انجام دادند

مطالعه
حمله کاملاً خودمختار هوش مصنوعی به نهادهای دولتی تایوان
امنیت

حمله کاملاً خودمختار هوش مصنوعی به نهادهای دولتی تایوان

مطالعه
دانشجو حمله زنجیره تأمین عامل Mythos 5 را متوقف کرد
امنیت

دانشجو حمله زنجیره تأمین عامل Mythos 5 را متوقف کرد

مطالعه
لوگوی نیک راهکار

نرم‌افزار سازمانی، زیرساخت و امنیت دیجیتال — طراحی‌شده برای سازمان‌هایی که پایداری و اعتماد اولویتشان است.

درخواست مشاوره

خدمات

  • پشتیبانی شبکه
  • امنیت شبکه
  • نرم‌افزارهای سفارشی
  • طراحی سایت

شرکت

  • درباره ما
  • خدمات
  • مسیرهای تحویل
  • مقالات
  • اخبار
  • اعتبارنامه‌ها
  • تماس با ما

ارتباط مستقیم

  • ۰۹۱۲-۱۸۷۳۷۶۹۰۲۱-۸۸۳۰۹۲۱۴
  • info@niksolution.com
  • تهران، باغ صبا، سهروردی، خیابان بزرگ زاده، خیابان آرام، پلاک ۳۱، طبقه ۳، واحد ۵آدرس روی نقشه ←مشاهده روی نقشه ←
مجوزهاهمه اعتبارنامه‌ها ←

© ۱۴۰۵ نیک راهکار — طراحی‌شده برای امنیت سازمانی

حریم خصوصیllms.txtپشتیبانی
آنلاینچت واتساپ